Зачем нужен управляемый коммутатор Cisco Catalyst?
Управляемый коммутатор нужен, когда важно не только соединить устройства, но и разделить сеть, ограничить доступ, наблюдать за её состоянием и быстро находить неисправности. Неуправляемая модель подходит для простой связности без настройки. Cisco Catalyst имеет смысл выбирать под конкретные функции и эксплуатационные требования, а не ради самого факта наличия веб-интерфейса.
Оба типа устройств передают Ethernet-трафик. Разница появляется тогда, когда нужно ответить на практические вопросы: почему пропадает связь у камеры, кому доступен сервер, можно ли отделить гостей, что перегружает канал и какой кабель вызывает ошибки. Управление даёт инструменты для таких задач, но требует правильной настройки.
Управляемый и неуправляемый коммутатор: в чём разница?
Неуправляемый свитч обычно не предоставляет администратору интерфейс для настройки портов и сетевых политик. Вы подключаете питание и кабели, после чего устройство начинает передавать кадры. Управляемый коммутатор позволяет менять конфигурацию, получать диагностические данные и применять поддерживаемые функции к нужным подключениям.
| Критерий | Неуправляемый коммутатор | Управляемый Cisco Catalyst |
|---|---|---|
| Обычная передача Ethernet | Есть | Есть |
| Настраиваемые VLAN и режимы портов | Обычно нет административного разделения | Есть у соответствующих моделей и в пределах их возможностей |
| Удалённое управление | Как правило, отсутствует | Веб-интерфейс, CLI и другие способы зависят от платформы |
| Статистика портов и журнал | Обычно недоступны администратору | Доступны поддерживаемые счётчики, события и мониторинг |
| Приоритеты и ограничения трафика | Могут быть фиксированные автоматические механизмы | Настраиваемые политики QoS в поддерживаемом объёме |
| PoE | Есть у отдельных моделей | Есть у отдельных моделей; доступно управление питанием в рамках функций устройства |
| Маршрутизация L3 | Не следует ожидать настраиваемой маршрутизации | Зависит от аппаратуры, программного уровня и лицензий |
| Обслуживание | Меньше настроек, ограниченная наблюдаемость | Нужны конфигурация, обновления, резервные копии и контроль доступа |
Неуправляемый коммутатор не равен концентратору hub. Он тоже обучается MAC-адресам и пересылает известный одноадресный трафик на нужный порт. Утверждение, будто любой такой свитч отправляет вообще все данные всем устройствам, неверно. Широковещательные и неизвестные одноадресные кадры рассматриваются отдельно.
У некоторых простых моделей встречаются PoE, автоматические приоритеты или отдельные защитные механизмы. Поэтому корректное сравнение строят по доступным административным возможностям конкретного устройства, а не по абсолютной фразе «у неуправляемого ничего нет».
Для чего нужны VLAN: сотрудники, гости и камеры в одной инфраструктуре
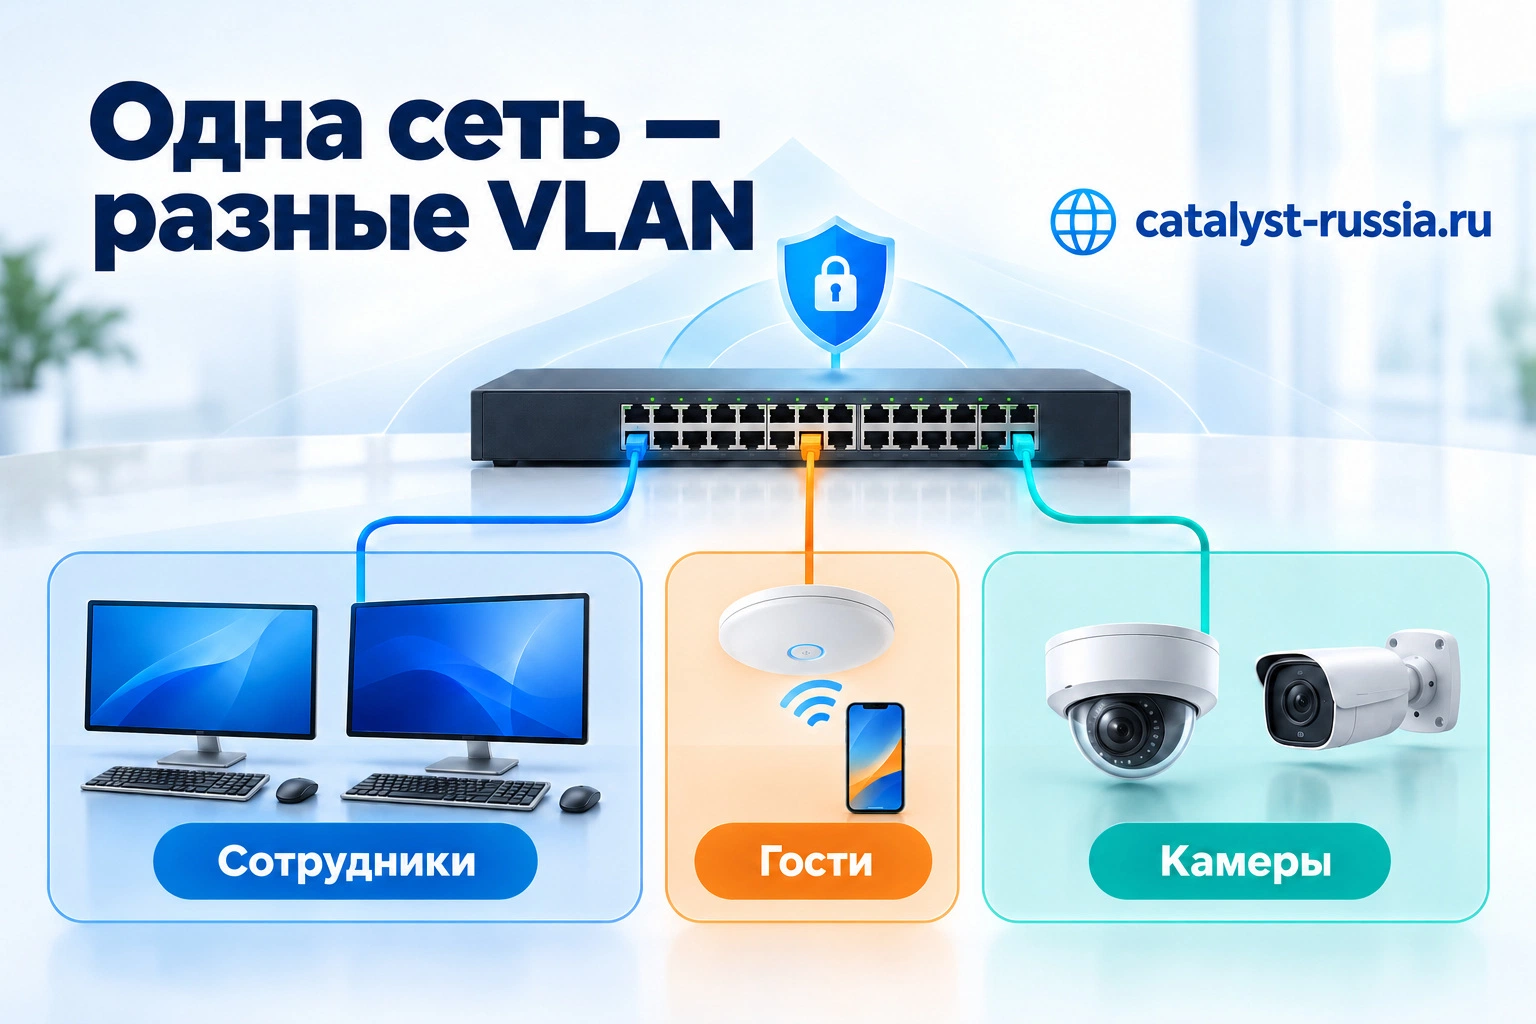
VLAN создаёт отдельный логический сегмент Ethernet. Порты сотрудников можно отнести к одному сегменту, камеры — к другому, гостевой Wi-Fi — к третьему. Кабельная инфраструктура и физический коммутатор при этом могут быть общими, но широковещательные домены разделяются.
VLAN не шифрует трафик и не заменяет межсетевой экран. Если между подсетями включена маршрутизация без нужных ограничений, узлы разных VLAN смогут обмениваться данными. Изоляция получается из сочетания правильных портовых режимов, маршрутизации и правил доступа на выбранной точке контроля.
| Сегмент в примере | VLAN / IP-подсеть | Необходимая политика |
|---|---|---|
| Сотрудники | VLAN 10 / 10.10.10.0/24 | Доступ к рабочим сервисам по согласованным правилам |
| Гости | VLAN 20 / 10.10.20.0/24 | Выход в интернет; запрет внутренних сервисов, кроме явно необходимых инфраструктурных |
| Камеры | VLAN 30 / 10.10.30.0/24 | Связь с системой видеонаблюдения, управлением и нужными сервисами |
| Администрирование | VLAN 99 / 10.10.99.0/24 | Управление только с разрешённых узлов и учётных записей |
Номера VLAN и подсети здесь условные. Между VLAN 10 и подсетью с октетом 10 нет обязательной технической связи — это только удобная схема именования. Отдельно учитывают DHCP, DNS, синхронизацию времени, системы наблюдения и необходимые служебные соединения, иначе сегментация может нарушить работу устройств.
Access и trunk: почему одинаковый кабель может передавать разный трафик
Access-порт обычно обслуживает конечное устройство в заданной VLAN. Trunk переносит несколько VLAN с использованием тегов IEEE 802.1Q. Транковый канал нужен, например, между коммутаторами или к совместимой точке доступа с несколькими беспроводными сегментами. Список разрешённых VLAN и правила нетегированного трафика должны совпадать с проектом.
Неуправляемое устройство иногда способно прозрачно пропускать кадры с VLAN-тегами. Это не делает его средством безопасного разделения пользователей: администратор не получает полноценного контроля портового членства. Подключать простой свитч за управляемым можно как ограниченный сегмент, если требования это допускают; предоставлять ему произвольный доступ к нескольким чувствительным VLAN не следует.
802.1X, Port Security и ACL: три разные задачи
| Механизм | Для чего применяется | Что требуется |
|---|---|---|
| IEEE 802.1X | Проверка допуска пользователя или устройства к сети | Система аутентификации, политики и совместимость конечных устройств |
| Port Security | Контроль допустимых MAC-адресов или их числа на порту | Правильный режим порта и обработка допустимых изменений |
| ACL | Разрешение или запрет определённого трафика | Понятные адреса, направления, протоколы и точка применения |
| DHCP Snooping и связанные защиты | Защита от части нарушений адресации на поддерживаемых платформах | Корректные доверенные интерфейсы и проверенный сценарий DHCP |
Ограничение по MAC-адресу не является полноценной проверкой личности. ACL не становится автоматически межсетевым экраном с анализом состояния соединений. Настройка DHCP Snooping без правильного доверенного порта способна заблокировать легитимную выдачу адресов. Защитные функции внедряют по плану и проверяют на реальных сценариях.
Для IPv6 нужен отдельный контроль: правила, рассчитанные только на IPv4, не гарантируют тот же результат для второго протокола. При приёмке сети проверяют не только доступность разрешённых сервисов, но и фактический запрет нежелательных соединений.
Как управление помогает найти неисправность?
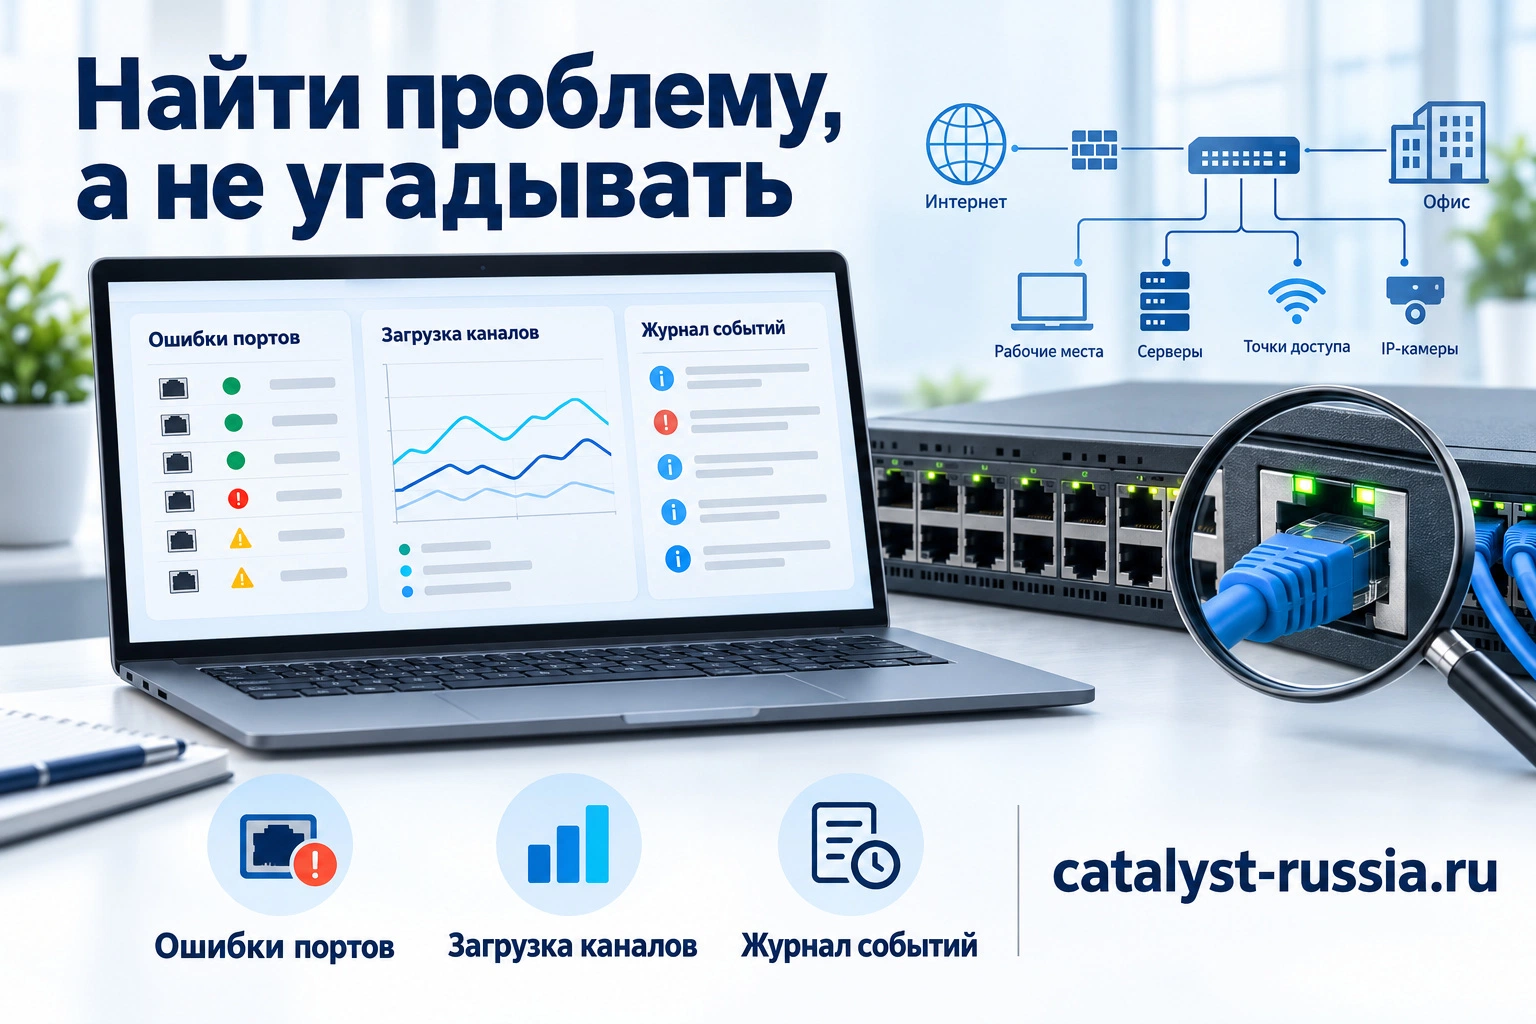
У неуправляемого устройства чаще доступны только индикаторы и косвенные симптомы. Управляемый коммутатор показывает состояние интерфейса, согласованную скорость, ошибки, отброшенные кадры, нагрузку и события. Эти данные не называют причину автоматически, но позволяют сузить проверку до конкретного порта, времени и направления.
| Симптом | Что смотреть | Как использовать результат |
|---|---|---|
| Линия периодически пропадает | События link up/down, питание конечного устройства | Сопоставить с перезапуском, кабелем, розеткой, адаптером и временем сбоя |
| Файлы копируются медленно | Скорость порта, загрузку аплинка, ошибки и отбрасывания | Отделить ограничение линии от проблем кабеля, сервера или накопителя |
| Камера отключается ночью | PoE-события и потребление в нужный момент | Проверить рост нагрузки при ИК-подсветке или других режимах конкретной камеры |
| Проблема только у одной группы | VLAN, режим порта, DHCP и правила доступа | Проверить логическую конфигурацию, а не менять весь коммутатор |
| Связь ухудшилась после подключения нового кабеля | Изменение топологии, STP-события и широковещательную нагрузку | Проверить возможную петлю и правила резервного соединения |
| Нужно разобраться с протоколом приложения | Поддерживаемое зеркалирование порта | Снять разрешённый диагностический трафик и сопоставить с журналами приложения |
Средняя загрузка за пять минут может скрывать короткие всплески и переполнение очередей. Поэтому отсутствие высокой средней нагрузки ещё не доказывает отсутствие сетевой проблемы. Смотрят временной интервал, ошибки и отбрасывания, а затем сопоставляют их с жалобой пользователя.
Зеркалирование порта помогает анализировать трафик, но не должно превращаться в постоянный бесконтрольный сбор данных. Доступ к диагностике ограничивают, объём и срок хранения согласуют с задачей. Для длительного мониторинга обычно полезнее штатные счётчики и события, чем непрерывная запись всего содержимого соединений.
Какие данные собирать в мониторинг?
- Доступность устройства и критичных интерфейсов, события изменения состояния.
- Входящую и исходящую загрузку каналов за подходящие интервалы.
- Ошибки, отбрасывания и события протоколов в нужном контексте.
- Состояние блоков питания, вентиляторов, температуры и PoE, если устройство их предоставляет.
- Изменения конфигурации и корректное время событий.
- Актуальные резервные копии и сведения о версии ПО.
Полезный мониторинг заканчивается действием: кто получает сообщение, как отличает аварийный отказ от плановых работ и где лежит инструкция восстановления. Если оповещения никто не просматривает, само наличие SNMP не сокращает простой.
Зачем нужны STP, RSTP и защита от петель?
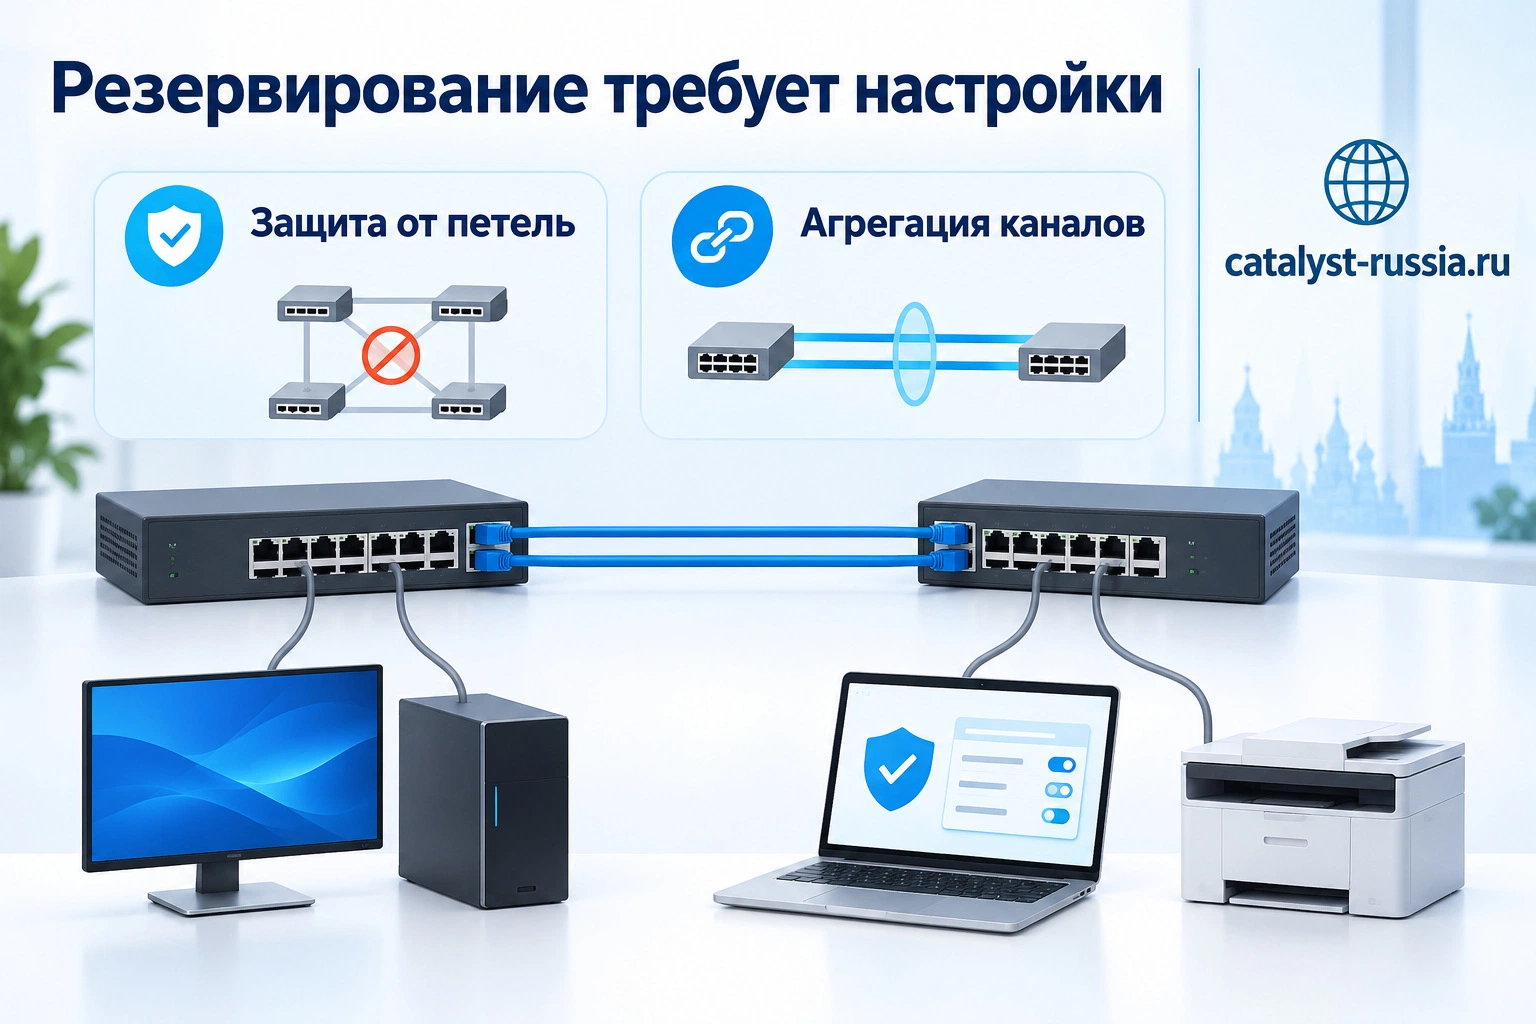
В Ethernet-сети петля возникает, когда кадры могут многократно обходить замкнутый путь. Для широковещательного трафика это особенно опасно: нагрузка растёт, таблицы адресов могут становиться нестабильными, связь нарушается. Для защиты используют согласованные механизмы уровня L2, включая семейство Spanning Tree и дополнительные средства конкретной платформы.
STP и его варианты управляют допустимой топологией и предотвращают активные петли. Резервная линия может оставаться готовой к использованию после изменения сети. Ускорение сходимости зависит от протокола, топологии, настроек и соседних устройств; одинаковое гарантированное время для всех сетей обещать нельзя.
Режим быстрого перехода пользовательского порта, такой как PortFast на поддерживаемых платформах, предназначен для согласованного подключения конечного устройства. Его не включают без разбора на межкоммутаторных линиях. Параметры защиты и ожидаемое поведение при получении служебных кадров задают для роли конкретного порта.
Два кабеля между коммутаторами дают двойную скорость?
При корректной агрегации несколько физических линий образуют логический канал. LACP помогает согласовывать такой канал между поддерживаемыми устройствами. Без нужной настройки два кабеля могут привести к блокировке одного пути, некорректной конфигурации или петле.
При типовой балансировке EtherChannel один поток идёт по одному физическому участнику. Два канала 1G дают возможность распределять несколько потоков, но не превращают одну передачу файла автоматически в поток 2 Гбит/с. Результат зависит от алгоритма распределения и состава трафика.
Стек также не делает сеть неуязвимой. При отказе участника теряются его физические подключения; резервный участник не переносит кабель камеры сам. Проект должен учитывать отказ коммутатора, линии, блока питания, ИБП и верхнего узла как разные ситуации.
Ускорит ли управляемый коммутатор интернет и видеосвязь?
Сам факт управляемости не увеличивает скорость провайдера. Если одинаково подходящие устройства передают трафик без перегрузки, добавление интерфейса управления не делает канал быстрее. Практическое преимущество появляется, когда настройки устраняют конкретное ограничение или позволяют управлять очередями.
QoS задаёт правила классификации и обслуживания трафика. При заполненном канале можно выделить приоритет голосу или другим чувствительным сервисам в пределах возможностей оборудования. При этом физическая пропускная способность остаётся прежней: чтобы один поток обслужить раньше, другой иногда приходится задержать или ограничить.
| Ситуация | Что поможет | Что не поможет само по себе |
|---|---|---|
| Перегружен общий uplink | Подходящая полоса, изменение схемы или согласованный QoS | Одно наличие надписи Managed |
| Ошибки кабеля | Диагностика и исправление физической линии | Увеличение приоритета повреждённых передач |
| Медленный сервер или диск | Проверка сетевого адаптера, приложения и хранилища | Замена коммутатора без измерения узкого места |
| Плохой Wi-Fi при свободном Ethernet | Радиоплан, каналы, клиенты, питание и размещение точек | Покупка более дорогого L3-коммутатора без анализа эфира |
| Конкурируют голос и большие копирования | Проверенная QoS-политика по всему нужному пути | Приоритеты только на одном случайном узле |
Для видеонаблюдения управление нужно только ради PoE?
Нет. Помимо питания полезны отдельный сегмент камер, наблюдение за портами, проверка потерь и доступ к журналу. При групповом трафике могут пригодиться поддерживаемые механизмы IGMP Snooping и корректный querier, но они нужны не в каждой системе. Сначала выясняют, как именно передают видео выбранные камеры и регистратор.
Пример расчёта: восемь камер по условные 8 Мбит/с создают 64 Мбит/с основного видеопотока к регистратору. Добавляют аудио, дополнительные потоки, служебные данные и запас. Наличие нескольких камер само по себе не доказывает необходимость 10G, а подсчёт только одного среднего потока может недооценить пиковую нагрузку.
Для PoE считают максимальный плановый режим каждой камеры. Потребление с подсветкой, обогревом или поворотным механизмом может отличаться от дневного спокойного режима. Если питание заканчивается в определённое время, журнал PoE полезнее случайной перестановки всех кабелей.
Когда управляемый коммутатор действительно нужен?
| Требование | Почему управление полезно | На что смотреть в Catalyst |
|---|---|---|
| Гостевая сеть и внутренние сервисы | Настройка сегментов и контролируемых связей | VLAN, поддерживаемые ACL и место межсетевой фильтрации |
| Телефония и чувствительные приложения | Разделение голоса и политика очередей | Voice VLAN, QoS, питание и совместимость телефонов |
| Камеры и точки доступа | Контроль портов и питания, диагностика | Бюджет PoE, статистика, события и нужная скорость |
| Несколько шкафов или этажей | Понятная топология, агрегация и наблюдение | Аплинки, защита от петель и способ управления |
| Критичные рабочие процессы | Управляемое восстановление и анализ отказов | БП, стек, запасной узел и сценарии переключения |
| Контроль допуска пользователей | Внедрение политики аутентификации | 802.1X, совместимая инфраструктура и лицензии при необходимости |
Неуправляемого коммутатора может хватить для небольшой доверенной группы устройств с одной простой сетью, без требований к удалённой диагностике и разделению доступа. Например, временное рабочее место с несколькими компьютерами и принтером. Но число устройств — только пример масштаба: даже одно критичное подключение может потребовать контроля и наблюдения.
Если гостевой доступ, камера, касса и рабочие компьютеры должны подчиняться разным политикам, вопрос уже выходит за рамки простой связности. Для такой задачи управление обычно оправдано. Если никто не будет настраивать и обслуживать устройство, полезно сначала определить ответственного или согласовать услугу внедрения.
Smart, L2 и L3: как не запутаться в названиях?
Smart и похожие обозначения не образуют единой строгой шкалы для всех производителей. Сравнивают реальную функцию: сколько сегментов поддерживается, как настраиваются порты, доступна ли нужная маршрутизация, какие данные можно получить и как ограничивается управление. Даже два управляемых коммутатора могут заметно различаться по этим возможностям.
L2 описывает работу на уровне Ethernet; L3 добавляет IP-маршрутизацию в поддерживаемом объёме. Управляемость относится к контролю и настройке. Поэтому «управляемый» не означает автоматически «полноценный L3», а статические маршруты не равны всей функциональности внешнего маршрутизатора.
Какую серию Cisco Catalyst рассмотреть?
Для небольшого офиса начните с Cisco Catalyst 1200 и Cisco Catalyst 1300. Для инфраструктуры с корпоративной эксплуатацией IOS XE, соответствующим резервированием и физическим стеком изучите Cisco Catalyst 9200 и при необходимости Cisco Catalyst 9300. Для промышленной площадки параметры обычного офисного корпуса заменяют проверкой промышленных исполнений.
Пример C1300-24P-4X имеет смысл включить в офисное сравнение, если нужны 24 PoE-подключения, аплинки 10G и подходящая конфигурация серии 1300. C9200L-24P-4X-E относится к другому подходу к платформе и эксплуатации. Точное преимущество каждой модели подтверждают требования к узлу, лицензиям и питанию.
Что настроить в первую очередь после установки?
- Сохранить исходное состояние. Зафиксировать модель, версию ПО, схему подключений и способ восстановления доступа.
- Обновить ПО по согласованному плану. Выбрать подходящий поддерживаемый релиз и проверить совместимость с существующей системой.
- Защитить управление. Использовать уникальные учётные данные, разрешённые адреса администрирования и безопасные протоколы; не открывать управление всему интернету.
- Разделить сегменты. Создать нужные VLAN, назначить роли портов и согласовать trunk с соседними устройствами.
- Определить правила доступа. Проверить, где выполняются маршрутизация и фильтрация, какие служебные соединения необходимы.
- Настроить защиту топологии. Выбрать STP и дополнительные средства для конкретных пользовательских и межузловых подключений.
- Проверить питание и нагрузку. Убедиться, что устройства PoE работают в нужном режиме и что резервирование рассчитано правильно.
- Включить наблюдение. Настроить время, журналирование, поддерживаемый защищённый мониторинг и оповещения.
- Сохранить конфигурацию и проверить восстановление. Убедиться, что настройки переживают перезагрузку и резервная копия пригодна к использованию.
Этот порядок не является универсальным набором CLI-команд. IOS, IOS XE и платформа 1200/1300 различаются; шаблон нужно адаптировать к модели, релизу и действующей сети. Массовое включение защитных функций без проверки может отключить легитимные устройства.
Как принять результат настройки: проверяем действия, а не галочки
| Проверка | Ожидаемый результат | Почему нужна |
|---|---|---|
| Сотрудник открывает рабочий сервис | Разрешённый доступ работает | Подтверждает полезную связность |
| Гость обращается к внутреннему серверу | Нежелательное соединение запрещено | Проверяет фактическую изоляцию |
| Администратор подключается с разрешённого узла | Управление доступно защищённым способом | Подтверждает возможность эксплуатации |
| Управление с пользовательского сегмента | Недопустимый доступ запрещён | Проверяет границу управления |
| Перезагрузка в согласованное окно | Настройки и нужные сервисы восстановлены | Проверяет сохранение конфигурации |
| Плановый отказ резервируемого элемента | Система ведёт себя по принятому сценарию | Выявляет различие между наличием резерва и его работой |
Частые вопросы об управляемых коммутаторах
Для чего нужен управляемый коммутатор, если уже есть роутер?
Роутер не даёт контроля каждого порта простого свитча. Он может фильтровать проходящий через него трафик, но обмен внутри одного L2-сегмента способен идти напрямую. Управляемый коммутатор позволяет проектировать сегменты и контролировать подключения там, где они физически находятся.
Можно ли пользоваться управляемым коммутатором без настройки?
Некоторые модели начинают базовую передачу трафика после подключения. Но заводские настройки не гарантируют нужную безопасность, VLAN и управление. Рабочую конфигурацию следует проверить до подключения чувствительных систем.
Управляемый коммутатор обязательно имеет IP-адрес?
Для сетевого администрирования обычно назначают адрес управления. Это не означает, что обычные пользовательские кадры пересылаются через этот адрес. Коммутация и управление выполняют разные роли.
Нужен ли интернет для VLAN?
Нет. VLAN работает в локальной инфраструктуре. Доступ к интернету может требоваться отдельным облачным сервисам и режимам управления, но не самому принципу разделения Ethernet-сегментов.
Может ли неуправляемый коммутатор иметь PoE?
Да. PoE и управляемость — независимые характеристики. У управляемой PoE-модели дополнительно проверяют доступный контроль питания и диагностические события.
Управляемый коммутатор всегда быстрее неуправляемого?
Нет. Сравнивают скорости портов, пропускную способность и условия нагрузки. Управление помогает найти и устранить проблему, но не меняет физические пределы автоматически.
VLAN полностью защищает от атак?
Нет. Она разделяет логические сегменты. Нужны корректные правила маршрутизации и доступа, безопасное управление, обновления и защита конечных устройств.
Можно ли оставить простой свитч за Catalyst?
Можно для подходящей ограниченной группы подключений, если архитектура это допускает. Нужно понимать, что нижележащие устройства разделяют общий порт и что возможностей контроля на самом простом свитче не появится.
Почему два гигабитных кабеля не дают одному файлу 2 Гбит/с?
При обычной агрегации поток выбирает одного физического участника. Общая полоса распределяется между несколькими потоками, а не суммируется для каждого из них.
Можно ли обойтись веб-интерфейсом без CLI?
Для многих офисных задач — да, если нужные настройки доступны в веб-интерфейсе выбранной платформы. Для автоматизации и сложной диагностики могут потребоваться другие способы. Наличие CLI не является единственным критерием качества.
Достаточно ли создать отдельную VLAN для камер?
Нужно также определить шлюз и доступ к регистратору, администрированию, времени и другим необходимым сервисам. Затем проверить запрет ненужных связей. Иначе логический сегмент может не обеспечивать ожидаемую политику.
Кто должен обслуживать управляемый коммутатор?
Назначенный администратор или обслуживающая организация. Нужны резервные копии, контроль релизов, мониторинг и порядок изменения конфигурации. Само устройство не заменяет процесс эксплуатации.
Как сформулировать заявку на подбор
Опишите, какие устройства подключаются, какие группы нужно разделить, какие сервисы должны быть доступны и сколько времени допустим простой. Добавьте количество портов, скорости, расчёт PoE, существующие модели и требования к управлению. После этого сравнивают конкретные Cisco Catalyst 1200, Cisco Catalyst 1300 или Cisco Catalyst 9200 в полной комплектации.
Практический результат выбора — сеть, в которой понятны подключения, границы доступа и порядок диагностики. Если задача ограничивается простой связностью, этого объёма функций может не требоваться. Если нужно управлять сегментами, наблюдать за работой и восстанавливать связь по понятной процедуре, эти требования и должны определять выбранную модель Catalyst.